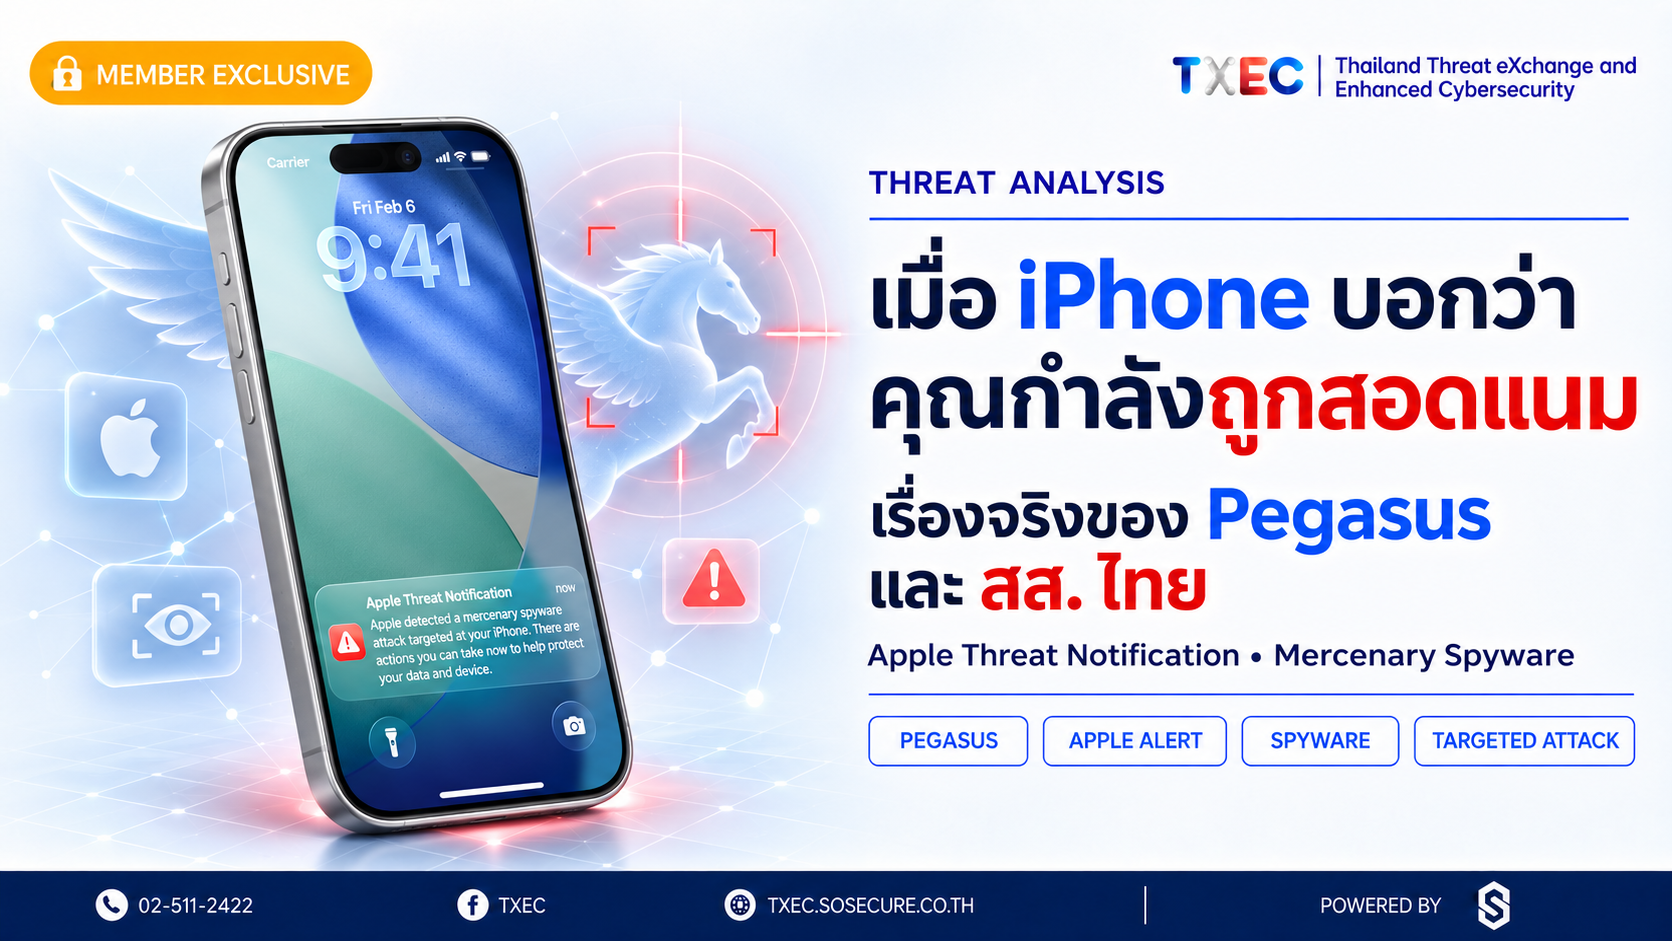
ปลายเดือนตุลาคม 2569 มีอะไรบางอย่างปรากฏขึ้นบนหน้าจอ iPhone ของนักการเมืองไทยสองคน
ไม่ใช่โฆษณา ไม่ใช่สแปม แต่เป็นข้อความจาก Apple ที่มีสาระสำคัญว่า: iPhone ของคุณอาจถูก Mercenary Spyware โจมตี
ในวันที่ 2 พฤศจิกายน นายอภิสิทธิ์ เวชชาชีวะ อดีตนายกรัฐมนตรีจากพรรคประชาธิปัตย์ เปิดเผยต่อสาธารณะว่าตนได้รับการแจ้งเตือนดังกล่าว ตามมาด้วยนายณัฐพงษ์ เรืองปัญญาวุฒิ สส. พรรคประชาชน ในวันที่ 3 พฤศจิกายน
ทั้งคู่เป็นฝ่ายค้าน ทั้งคู่กำลังเตรียมการอภิปรายไม่ไว้วางใจรัฐบาลที่กำหนดไว้วันที่ 7-11 ธันวาคม 2569 และทั้งคู่มีชื่อปรากฏในข่าวการตรวจสอบความผิดปกติในกระบวนการสรรหาสมาชิกวุฒิสภา

Pegasus คืออะไร ? และทำไมมันถึงน่ากลัว
Pegasus ไม่ใช่มัลแวร์ทั่วไปที่แพร่กระจายผ่านลิงก์น่าสงสัย มันคือ อาวุธสงครามไซเบอร์เชิงพาณิชย์ พัฒนาโดย NSO Group บริษัทเทคโนโลยีป้องกันประเทศของอิสราเอล และขายให้กับรัฐบาลต่าง ๆ ทั่วโลกในฐานะ "เครื่องมือสืบสวนอาชญากรรม"
สิ่งที่ทำให้ Pegasus แตกต่างจากมัลแวร์อื่นอย่างสิ้นเชิง คือเทคนิค Zero-Click Attack — ไม่ต้องให้เหยื่อคลิกอะไรทั้งสิ้น ไม่มีลิงก์ ไม่มีไฟล์แนบ ไม่มีแอปที่ต้องติดตั้ง Pegasus สามารถเจาะระบบได้ผ่านการรับ iMessage หรือ FaceTime เพียงอย่างเดียว — แม้คุณจะไม่ได้เปิดดูก็ตาม
เมื่อเข้าสู่ระบบแล้ว Pegasus สามารถ:
- อ่านข้อความทุกชนิด — iMessage, WhatsApp, Telegram, Signal (แม้ว่าจะเข้ารหัสแบบ End-to-End)
- เข้าถึงรูปภาพ ไฟล์ ประวัติการโทร และอีเมลทั้งหมด
- เปิดกล้องและไมโครโฟนโดยที่เหยื่อไม่รู้ตัว
- บันทึก GPS แบบ Real-time
- ลบร่องรอยการติดตั้งตัวเองออกได้เมื่อต้องการ
ราคาค่าใบอนุญาตสำหรับ Pegasus อยู่ที่หลายสิบล้านดอลลาร์สหรัฐต่อปี เป้าหมายของมันจึงไม่ใช่อาชญากรทั่วไป แต่เป็นบุคคลที่มีคุณค่าสูงพอที่จะจ่ายราคานั้น
Apple รู้ได้อย่างไร ? และแจ้งเตือนอย่างไร
ตั้งแต่ปี 2564 Apple ได้พัฒนาระบบตรวจจับภัยคุกคามระดับ Nation-State และ Mercenary Spyware โดยใช้สัญญาณจากฝั่ง Server รวมกับ Threat Intelligence จากพันธมิตรอย่าง Citizen Lab
เมื่อ Apple ตรวจพบสัญญาณที่น่าสงสัย ระบบจะส่งการแจ้งเตือนไปยังผู้ใช้ผ่านสามช่องทางพร้อมกัน ได้แก่ ข้อความบนหน้าจอล็อก, อีเมลไปยัง Apple ID, และแบนเนอร์บน appleid.apple.com; การแจ้งเตือนจะระบุว่า "Apple believes you are being targeted by a mercenary spyware attack" พร้อมคำแนะนำให้เปิดใช้ Lockdown Mode และติดต่อ Access Now Digital Security Helpline ที่ให้บริการ 24 ชั่วโมง
สิ่งที่ Apple ไม่บอกในการแจ้งเตือนคือ: ใครเป็นผู้โจมตี และการโจมตีสำเร็จหรือไม่ เพราะการเปิดเผยข้อมูลนั้นอาจทำให้ผู้โจมตีปรับปรุงวิธีการหลีกเลี่ยงการตรวจจับได้
ตั้งแต่ปี 2564 Apple ได้ส่งการแจ้งเตือนประเภทนี้ไปแล้วมากกว่า 150 ประเทศทั่วโลก
ไทยไม่ใช่ครั้งแรก - แต่ครั้งนี้อาจสำคัญที่สุด
ประเทศไทยมีประวัติศาสตร์กับ Pegasus มายาวนาน ในปี 2564 Citizen Lab เปิดเผยว่าพบการใช้ Pegasus โจมตีนักกิจกรรม นักข่าว และนักการเมืองไทยอย่างน้อย 35 ราย ในบรรดาผู้ถูกโจมตีมีทั้งผู้นำการประท้วงรุ่นใหม่และนักข่าวอิสระ คดีความยังคงดำเนินอยู่จนถึงปัจจุบัน
แต่ครั้งนี้มีความแตกต่างสำคัญ: ผู้ถูกระบุเป็นนักการเมืองที่อยู่ในกระบวนการทางรัฐสภา ทั้งยังเป็นช่วงเวลาที่ละเอียดอ่อนทางการเมืองอย่างยิ่ง
นายณัฐพงษ์ เรืองปัญญาวุฒิ ให้สัมภาษณ์ว่าตนกำลังรวบรวมหลักฐานเรื่องความผิดปกติในกระบวนการสรรหา สว. — กระบวนการที่ถูกตั้งคำถามอย่างกว้างขวาง หากข้อมูลในอุปกรณ์ของเขาถูกเข้าถึงจริง ผลกระทบต่อกระบวนการนิติบัญญัติและความปลอดภัยของแหล่งข้อมูลย่อมรุนแรงมาก
ถ้าคุณได้รับการแจ้งเตือนจาก Apple ควรทำอะไรก่อน
หากคุณหรือองค์กรของคุณได้รับการแจ้งเตือนประเภทนี้ ขั้นตอนที่แนะนำมีดังนี้:
- เปิด Lockdown Mode ทันที — บน iPhone ไปที่ Settings → Privacy & Security → Lockdown Mode; โหมดนี้จะจำกัดฟีเจอร์บางอย่าง แต่ลดพื้นที่โจมตีลงได้อย่างมีนัยสำคัญ
- อย่าลบหรือ Reset อุปกรณ์เอง — ให้ผู้เชี่ยวชาญด้าน Forensics ทำการตรวจสอบก่อน เพราะหลักฐานดิจิทัลมีคุณค่าในกระบวนการทางกฎหมาย
- ติดต่อ Access Now Digital Security Helpline — [email protected] บริการฟรี 24 ชั่วโมง เชี่ยวชาญด้าน Mercenary Spyware โดยเฉพาะ
- สำรอง iCloud Log — ข้อมูลบน iCloud ที่เกี่ยวข้องกับช่วงเวลาที่น่าสงสัยควรถูกดึงออกมาเก็บไว้ก่อนที่จะล้างอุปกรณ์
- เปลี่ยนอุปกรณ์สำหรับการสื่อสารที่ละเอียดอ่อน — ใช้อุปกรณ์ใหม่ที่ไม่เคยเชื่อมต่อกับ Account เดิมสำหรับการสื่อสารที่สำคัญ ในระหว่างรอการตรวจสอบ
มุมมองจาก TXEC เมื่อ "เครื่องมือสืบสวน" กลายเป็นอาวุธทางการเมือง
เรื่องนี้ไม่ใช่แค่เรื่องเทคนิค มันเป็นเรื่องของว่าใครมีอำนาจและใครถูกจับตา
Pegasus ถูกสร้างและขายในฐานะเครื่องมือต่อต้านอาชญากรรมและการก่อการร้าย แต่หลักฐานที่สะสมมากว่าทศวรรษชี้ให้เห็นว่ามันถูกใช้กับนักข่าว นักกิจกรรม และฝ่ายค้านทางการเมืองมากกว่าอาชญากรที่เป็นเป้าหมายที่ระบุไว้
สำหรับไทย เหตุการณ์นี้ตอกย้ำว่าการมีอุปกรณ์ที่มีความปลอดภัยและนโยบาย Operational Security ที่ชัดเจน ไม่ได้เป็นเรื่องของ "ความหวาดระแวง" อีกต่อไป แต่เป็นความจำเป็นพื้นฐานสำหรับทุกคนที่ทำงานในพื้นที่ที่มีความอ่อนไหว ไม่ว่าจะเป็นนักการเมือง นักข่าว ทนายความ นักกิจกรรม หรือผู้บริหารองค์กรภาคเอกชนที่มีข้อมูลสำคัญ
คำถามที่ต้องถามตัวเองไม่ใช่ "ฉันจะถูกโจมตีไหม" แต่คือ "ถ้าวันนี้ฉันได้รับการแจ้งเตือนจาก Apple — ฉันพร้อมแค่ไหน"
ติดต่อ TXEC
หากองค์กรของท่านต้องการประเมินความพร้อม Operational Security หรือสอบถามเรื่อง Mobile Device Security สำหรับบุคคลที่มีความเสี่ยงสูง ติดต่อทีม TXEC ได้ที่ txec.sosecure.co.th
แหล่งที่มา
- Prachatai English, "Two Thai MPs receive Apple's mercenary spyware alert" (3 พ.ย. 2569)
- Apple Support, "About Apple Threat Notifications and protecting against mercenary spyware" (apple.com/th)
- Citizen Lab, "Pegasus used against Thai pro-democracy protesters and activists" (2564)
- Access Now Digital Security Helpline, [email protected]
ความคิดเห็น