
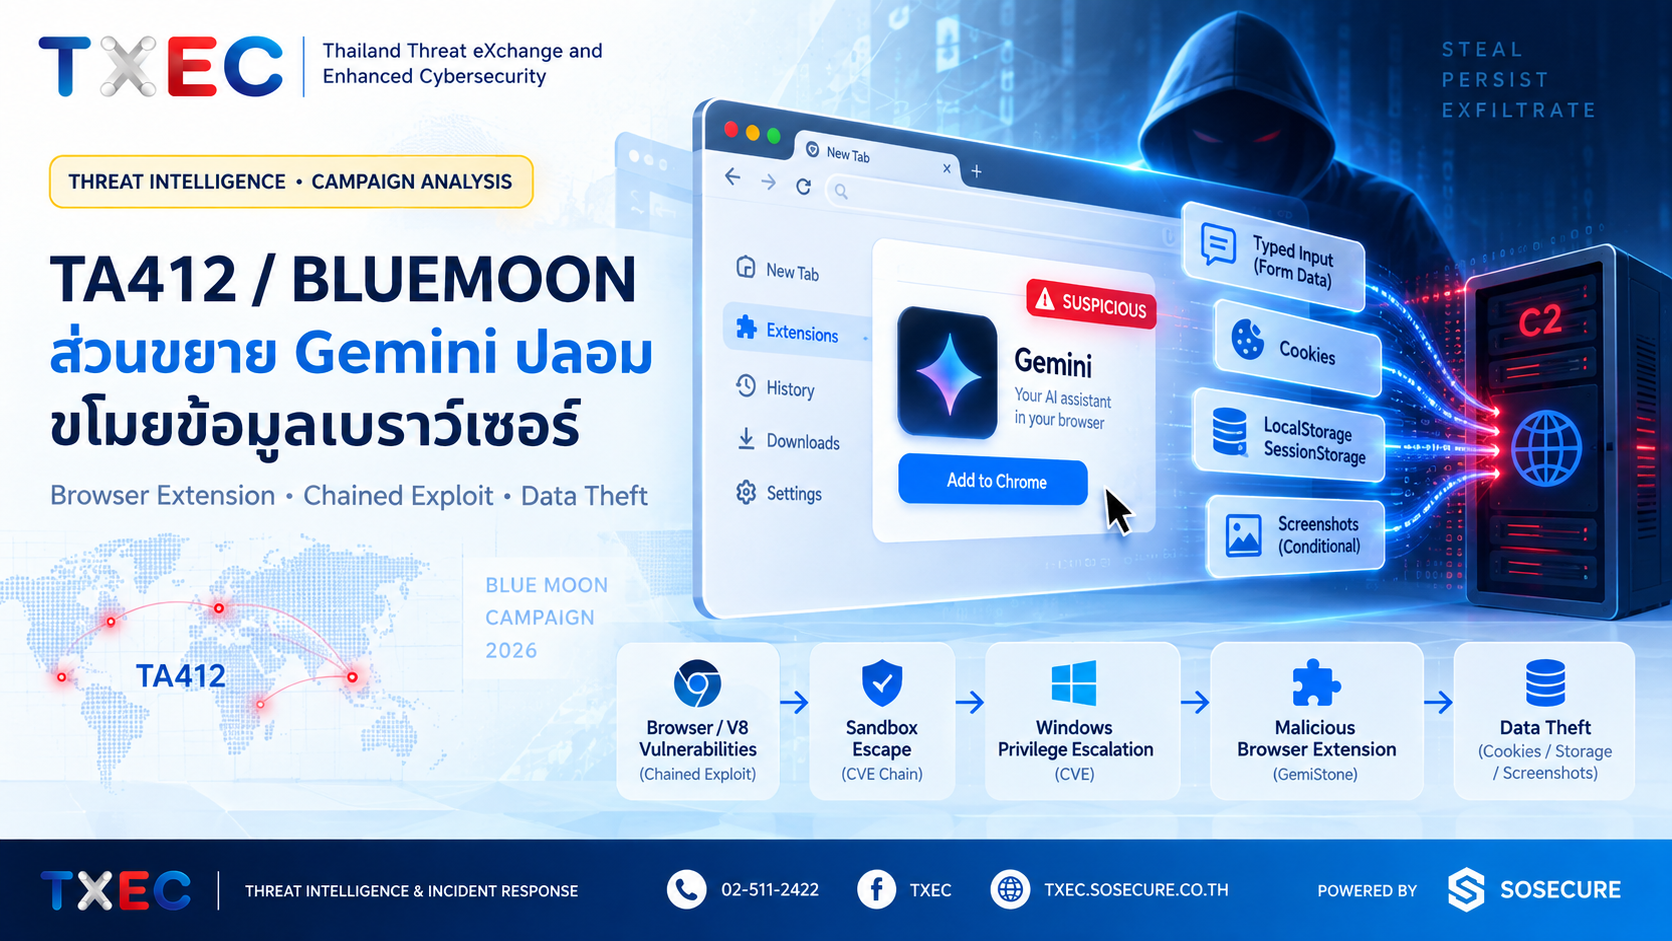
⚠️ หมายเหตุการเผยแพร่: รายงานฉบับนี้เป็นการสรุปและวิเคราะห์เชิงเทคนิคของแคมเปญ BlueMoon โดยทีม TXEC จากการรวบรวมข้อมูลภัยคุกคามที่เปิดเผยต่อสาธารณะ (Proofpoint, Volexity, US DOJ, NCSC UK) เพื่อสนับสนุนการทำ Threat Hunting และการพัฒนา Detection ภายในองค์กรสมาชิก ข้อมูลนี้เป็นการสรุปจาก Public Threat Intelligence ไม่ใช่ผลตรวจพิสูจน์จากเครื่องผู้เสียหายโดยตรง และยังไม่มีการยืนยันผู้เสียหายในประเทศไทยจากแคมเปญนี้ในแหล่งข้อมูลที่ใช้ประกอบบทความ
บทสรุปสำหรับผู้บริหาร (Executive Summary)
Proofpoint รายงานว่ากลุ่มที่ติดตามในชื่อ TA412 ใช้ชุดโจมตี BlueMoon มาตั้งแต่ 28 สิงหาคม 2026 โจมตี NGO บริษัทเหมืองแร่ และธุรกิจสินค้าโภคภัณฑ์บางแห่งในสหรัฐฯ โดยจุดหมายปลายทางของการโจมตีคือการติดตั้งส่วนขยายเบราว์เซอร์ชื่อ GemStone ที่ปลอมตัวเป็น Google Gemini เพื่อเก็บข้อมูลที่ผู้ใช้พิมพ์ Cookies และข้อมูลใน Local/Session Storage สิ่งที่ทำให้กรณีนี้มีความสำคัญเชิงเทคนิคคือ ผู้โจมตีเชื่อมช่องโหว่ V8 สองรายการ เข้ากับช่องโหว่ ยกระดับสิทธิ์บน Windows เพื่อให้โค้ดหลุดออกจากขอบเขต Renderer Sandbox ของเบราว์เซอร์ ก่อนติดตั้งตัวโหลดที่แก้ไขไฟล์การตั้งค่าของเบราว์เซอร์เพื่อฝังส่วนขยายอันตรายโดยไม่ต้องให้ผู้ใช้ยืนยันผ่าน Chrome Web Store
รายงานฉบับนี้ครอบคลุมตั้งแต่บริบทผู้โจมตีและความระมัดระวังด้าน Attribution ลำดับช่องโหว่ที่ถูกเชื่อมต่อกัน (Chained Exploit) เส้นทางจากอีเมลถึงการติดตั้งส่วนขยาย ความสามารถของส่วนขยายในการเข้าถึงข้อมูลเบราว์เซอร์ แนวทางแยกแคมเปญที่ใช้ชุดโจมตีร่วมกันออกจากกัน (TA412 / JungleBamboo / UTA0560) ไปจนถึง Public IOC, MITRE ATT&CK Mapping, Detection Rules (YARA และ Sigma) และข้อเสนอแนะด้าน Containment, Detection และการเตรียมความพร้อมในระยะยาว
จุดที่ต้องเน้นย้ำเป็นพิเศษ: ชื่อ TA412, JungleBamboo และ UTA0560 ที่ปรากฏในรายงานนี้เป็นชื่อที่ผู้วิจัยต่างสำนักใช้ติดตามกิจกรรมที่อาจเกี่ยวข้องหรือใช้ชุดเครื่องมือโจมตี BlueMoon ร่วมกัน แต่ไม่ควรถูกรวมเป็นผู้โจมตีรายเดียวกันโดยอัตโนมัติ เนื่องจากแต่ละกลุ่มมีโครงสร้างปลายทาง (C2 Infrastructure) และ Payload หลังการโจมตีที่แตกต่างกัน — UTA0560 ส่งมัลแวร์ชื่อ GRIMWEDGE แทนที่จะเป็น LONGTALE/GemStone
1. บทนำ
บทความนี้ศึกษากลุ่ม TA412 ผ่านกรณี BlueMoon เพื่ออธิบายว่าการเปิดเว็บไซต์จากอีเมลสามารถเชื่อมไปถึงการติดตั้งส่วนขยายที่ขโมยข้อมูลได้อย่างไร เนื้อหาเน้นความสัมพันธ์ระหว่างผู้โจมตี เครื่องมือ และหลักฐานที่องค์กรควรตรวจ โดยใช้ชื่อกลุ่มและชื่อมัลแวร์ตามแหล่งรายงานแต่ละแห่งอย่างเคร่งครัด
Proofpoint พบ TA412 ใช้ชุดโจมตี BlueMoon ตั้งแต่ 28 สิงหาคม 2026 กับ NGO บริษัทเหมืองแร่ และธุรกิจสินค้าโภคภัณฑ์บางแห่งในสหรัฐฯ โดยปลายทางของการโจมตีคือส่วนขยาย GemStone ที่ปลอมเป็น Google Gemini รายงานเผยแพร่วันที่ 9 กันยายน 2026 ข้อเสนอหลักของ TXEC คือให้ตรวจเบราว์เซอร์เป็นส่วนหนึ่งของระบบที่ใช้เข้าถึงข้อมูลองค์กร การอัปเดตโปรแกรมช่วยปิดช่องทางโจมตี แต่หากเกิดการติดตั้งส่วนขยายอันตรายไปแล้ว ต้องตรวจทั้งเครื่อง โปรไฟล์เบราว์เซอร์ และบัญชีที่ใช้งานในช่วงนั้นด้วย
แหล่งที่ใช้ในบทความนี้ยังไม่ได้ยืนยันผู้เสียหายในไทยจากแคมเปญ TA412 ที่กล่าวถึง อย่างไรก็ตาม ในมุมการประเมินความเสี่ยง องค์กรที่ใช้เบราว์เซอร์เข้าถึงอีเมล เอกสาร และระบบงานสามารถนำแนวทางตรวจสอบไปปรับใช้ได้ โดยเริ่มจากทรัพย์สินและบัญชีที่มีอยู่จริง ไม่ใช้ประเทศของเหยื่อในข่าวเป็นเกณฑ์เดียวในการจัดลำดับความสำคัญ
ช่วงเวลาที่ตรวจพบ: เริ่มพบกิจกรรม 28 สิงหาคม 2026 Chrome แก้ไขช่องโหว่หลักเมื่อ 3 กันยายน 2026 และ Proofpoint กับ Volexity เผยแพร่งานวิจัยพร้อมกันเมื่อ 9 กันยายน 2026 (ทีม TXEC ตรวจสอบแหล่งข้อมูลเพิ่มเติมล่าสุดเมื่อ 15 กันยายน 2569)
ระบบเป้าหมาย: ผู้ใช้ Google Chrome และเบราว์เซอร์ตระกูล Chromium (รวมถึง Edge, Brave, Vivaldi ที่ใช้ Engine เดียวกัน) บน Windows โดยเป้าหมายที่ระบุในรายงาน Proofpoint คือ NGO บริษัทเหมืองแร่ และธุรกิจสินค้าโภคภัณฑ์ในสหรัฐฯ

2. กระบวนการวิเคราะห์ (Analysis Process)
ทีม TXEC รวบรวมและเชื่อมโยงข้อมูลจากรายงานวิจัยสาธารณะ โดยกำหนดคำถามว่าใครเป็นเป้าหมาย การเปิดลิงก์นำไปสู่การทำงานบนเครื่องอย่างไร และต้องใช้หลักฐานใดยืนยันการติดตั้งส่วนขยายหรือผลกระทบต่อบัญชี ขั้นตอนนี้เป็นการวิเคราะห์รายงาน ไม่ใช่การตรวจเครื่องผู้เสียหายโดยตรง แบ่งออกเป็น 5 ขั้นตอนหลักดังนี้
ขั้นตอนที่ 1: Scoping & Framing (การกำหนดขอบเขตและคำถามการวิเคราะห์)
กำหนดขอบเขต TA412/BlueMoon และแยกผู้โจมตีออกจากชุดโจมตีที่หลายกลุ่มใช้ร่วมกัน เพื่อไม่ให้การอ้างชื่อกลุ่มผิดพลาดจากการใช้เครื่องมือเดียวกัน ผลลัพธ์คือคำถามสืบสวนและขอบเขตการระบุผู้โจมตีที่ชัดเจน
ขั้นตอนที่ 2: Evidence Identification & Collection (การระบุและรวบรวมข้อมูลอ้างอิง)
รวบรวมรายงานวิจัย ค่าแฮช โดเมน ร่องรอยส่วนขยาย และเอกสารผู้ผลิต (Chrome Releases, MSRC) พร้อมบันทึกแหล่งที่มาและวันเผยแพร่ของแต่ละรายการ
ขั้นตอนที่ 3: Examination & Filtering (การตรวจสอบและคัดกรองข้อมูล)
เทียบชื่อกลุ่มและ Payload ของแต่ละแหล่งข่าว แยกข้อค้นพบที่ยืนยันได้ออกจากข้อเสนอและข้อจำกัดของผู้วิจัยเอง เพื่อไม่ให้สรุปเกินกว่าสิ่งที่แหล่งข้อมูลระบุจริง
ขั้นตอนที่ 4: Correlation Analysis (การวิเคราะห์ความสัมพันธ์ของข้อมูล)
เชื่อมโยงอีเมล เว็บไซต์ Process ไฟล์ โปรไฟล์เบราว์เซอร์ และกิจกรรมบัญชีตามลำดับเวลา เพื่อให้ได้ลำดับเหตุการณ์และจุดที่ควรตรวจจับในแต่ละขั้น
ขั้นตอนที่ 5: Reporting & Conclusion (การสรุปผลและจัดทำรายงาน)
สรุปผล จัดทำ IOC มาตรการตอบสนอง และกฎ YARA/Sigma ให้เป็นต้นแบบสำหรับทดสอบใน SOC ก่อนนำไปใช้งานจริง
3. ข้อค้นพบสำคัญ: Execution Flow และพฤติกรรมของ TA412 / BlueMoon
3.1 บริบทผู้โจมตีและเครื่องมือ
TA412 เป็นชื่อที่ Proofpoint ใช้ติดตามกิจกรรมซึ่งเชื่อมโยงกับชื่อ APT31, Violet Typhoon และ JungleBamboo ในรายงานที่ใช้ประกอบบทความ การระบุชื่อเหล่านี้มีไว้ช่วยค้นข้อมูลข้ามผู้เผยแพร่ ไม่ได้หมายความว่าทุกผู้วิจัยแบ่งขอบเขตกลุ่มเหมือนกันทั้งหมด
ในประกาศวันที่ 25 มีนาคม 2024 กระทรวงยุติธรรมสหรัฐฯ (DOJ) ระบุข้อกล่าวหาต่อบุคคลที่เกี่ยวข้องกับ APT31 ว่าเข้าร่วมปฏิบัติการจารกรรมซึ่งเชื่อมโยงกับหน่วยงานความมั่นคงของจีนในมณฑลหูเป่ย์ และกล่าวถึงกิจกรรมตั้งแต่อย่างน้อยปี 2010 เป้าหมายในประวัติครอบคลุมบุคคลทางการเมือง ผู้เห็นต่าง และธุรกิจ ข้อมูลนี้เป็นข้อกล่าวหาและการระบุความเชื่อมโยงของหน่วยงานสหรัฐฯ ไม่ใช่การพิสูจน์ผู้ควบคุมเหตุการณ์ปี 2026 โดย TXEC
NCSC ของสหราชอาณาจักรประเมินว่า APT31 เกือบแน่นอนว่าอยู่เบื้องหลังการสำรวจบัญชีอีเมลสมาชิกรัฐสภาในปี 2021 โดยระบุว่าการป้องกันเกิดขึ้นก่อนบัญชีถูกยึด แหล่งเดียวกันกล่าวถึงเหตุที่คณะกรรมการการเลือกตั้งเป็นอีกเหตุการณ์หนึ่ง จึงไม่ควรรวมทั้งสองเป็นปฏิบัติการ APT31 โดยไม่มีข้อมูลเพิ่มเติม
- ▸ TA412 (Proofpoint) — เกี่ยวข้องกับ BlueMoon และ GemStone → แกนหลักของบทความ
- ▸ JungleBamboo (Volexity) — เกี่ยวข้องกับ SUPERSTOMP และ LONGTALE → ข้อมูลประกอบแคมเปญของกลุ่มที่แหล่งวิจัยเชื่อมโยง
- ▸ UTA0560 (Volexity) — เกี่ยวข้องกับ GRIMWEDGE → ใช้เปรียบเทียบผู้ใช้ชุดโจมตีร่วม ไม่ถือว่าเป็น TA412
3.2 ช่วงเวลาและช่องว่างก่อนผู้ใช้ได้รับแพตช์ (Patch Gap)
Patch Gap คือช่วงระหว่างมีการแก้ไขในโครงการต้นทางกับการที่ผู้ใช้ได้รับรุ่นแก้ไขจริง Google อธิบายว่าซอร์สโค้ดและการเปลี่ยนแปลงของ Chromium เปิดเผยต่อสาธารณะ จึงมีโอกาสที่ผู้โจมตีจะศึกษาการแก้ไขก่อนผู้ใช้ติดตั้งรุ่นใหม่ได้ ประเด็นนี้ต่างจากการที่องค์กรมีแพตช์พร้อมแล้วแต่ยังไม่ได้ติดตั้ง แม้ทั้งสองช่วงจะรวมกันเป็นเวลาที่เครื่องยังเสี่ยง
- ▸ 28 สิงหาคม 2026 — Proofpoint เริ่มพบ TA412 ใช้ BlueMoon
- ▸ 1–2 กันยายน 2026 — Volexity พบกิจกรรม JungleBamboo ในข้อมูลอีเมล
- ▸ 3 กันยายน 2026 — Chrome ประกาศแก้ CVE-2026-85046
- ▸ 9 กันยายน 2026 — Proofpoint และ Volexity เผยแพร่งานวิจัย
- ▸ 14 กันยายน 2026 — วันที่ตรวจแหล่งข้อมูลสำหรับบทความ TXEC
ทีมแพตช์ควรจัดลำดับแก้ไขโดยดูทั้งรุ่นเบราว์เซอร์และรุ่น Windows บนเครื่องเดียวกัน ไม่ควรใช้เพียงข้อความว่า "เบราว์เซอร์อัปเดตแล้ว" เพราะข้อมูลนั้นอาจเป็นสถานะหลังเกิดเหตุ ต้องเก็บประวัติรุ่น ณ ช่วงเวลาที่ผู้ใช้เปิดลิงก์ด้วย หากไม่มีประวัติย้อนหลัง ให้ระบุข้อจำกัดแทนการอนุมานจากรุ่นปัจจุบัน
3.3 ลำดับการทำงานและขอบเขตของช่องโหว่ (Chained Exploit)
ตามรายงาน Proofpoint และ Volexity ชุดโจมตี BlueMoon เชื่อมข้อบกพร่อง V8 สองรายการเข้ากับช่องโหว่การเพิ่มสิทธิ์บน Windows บางรุ่น ก่อนนำโค้ดไปทำงานผ่าน Process ของเบราว์เซอร์และรับไฟล์ขั้นถัดไป ส่วนขยายปลอมเป็นเครื่องมือที่ตามมาหลังผ่านขั้นโจมตีแล้ว จึงต้องแยกการตรวจช่องโหว่ออกจากการตรวจมัลแวร์ที่คงอยู่
- ▸ CVE-2026-85046 — Type Confusion ใน V8 เป็นจุดเริ่มเรียกโค้ดจากหน้าเว็บ (ยืนยันชนิดและการใช้โจมตีจาก Chrome Releases)
- ▸ CVE-2026-87491 — ใช้ข้ามขอบเขต V8 Sandbox ตามรายงานวิจัย (บทบาทตาม Proofpoint และ Volexity)
- ▸ CVE-2026-85880 — เพิ่มสิทธิ์บน Windows เพื่อให้ชุดโจมตีออกจากข้อจำกัดของ Renderer (บทบาทตามรายงานวิจัย ต้องตรวจผลิตภัณฑ์และ KB ใน MSRC)
Sandbox คือขอบเขตที่จำกัดสิ่งที่โค้ดทำได้ การรันโค้ดในส่วนแสดงผลเว็บไซต์ หรือ Renderer ยังไม่เท่ากับมีสิทธิ์ควบคุมระบบปฏิบัติการทั้งหมด การประเมินว่าการโจมตีสำเร็จแค่ไหนต้องดูว่าผ่านขอบเขตใดไปแล้ว และมีหลักฐานการทำงานนอกขอบเขตนั้นหรือไม่
สำหรับผู้ตรวจสอบ การพบบันทึกเบราว์เซอร์หยุดทำงานอาจเป็นเพียงข้อผิดพลาดหรือความพยายามโจมตีที่ไม่สำเร็จ แต่หากตามด้วยโปรแกรมลูก การรับไฟล์ และการเปลี่ยนโปรไฟล์ จะมีเหตุให้ยกระดับการตรวจสอบ ความสัมพันธ์ระหว่างเหตุการณ์สำคัญกว่าชื่อ Process ซึ่งอาจเป็นโปรแกรมปกติทั้งหมด
3.4 จากอีเมลถึงตัวติดตั้งส่วนขยาย
Volexity พบว่ากลุ่ม JungleBamboo ใช้โครงสร้างปลายทางของตนเอง และพบตัวโหลด SUPERSTOMP ติดตั้งส่วนขยาย LONGTALE ผ่านการแก้ไขไฟล์ Secure Preferences ซึ่งเป็นไฟล์เก็บค่าที่เบราว์เซอร์ตรวจความถูกต้องก่อนนำไปใช้ กรณีของ UTA0560 ในรายงานเดียวกันส่งมัลแวร์ชื่อ GRIMWEDGE แทน จึงไม่ควรนำลำดับหลังการโจมตีของ UTA0560 มาต่อเป็นของ TA412
แนวทางตรวจสอบของ TXEC คือเก็บ URL จากอีเมลและประวัติการเปลี่ยนเส้นทาง แล้วเชื่อมกับผู้ใช้ เครื่อง และโปรไฟล์เบราว์เซอร์ บางระบบอาจเปิดลิงก์อัตโนมัติเพื่อตรวจความปลอดภัย จึงต้องแยกการเปิดของระบบสแกนออกจากการเปิดของผู้ใช้ก่อนประเมินผลกระทบ
หากพบไฟล์ในโฟลเดอร์ชั่วคราว ให้ตรวจว่าโปรแกรมใดสร้างไฟล์ มีการเรียกใช้หรือไม่ และเกิดก่อนหรือหลังการเปลี่ยนโปรไฟล์ การมีไฟล์บนดิสก์เพียงอย่างเดียวไม่ได้ยืนยันว่าติดตั้งส่วนขยายสำเร็จ ขณะเดียวกัน การไม่พบไฟล์อาจเกิดจากการลบหรือการเก็บ Log ไม่ครบ ต้องพิจารณาหลักฐานชนิดอื่นร่วมด้วย บทบาทช่องโหว่และลำดับการโจมตีในบทความนี้อ้างตามรายงานวิจัย การตรวจผลิตภัณฑ์และแพตช์ต้องใช้ประกาศผู้ผลิตที่ตรงกับเครื่องเป้าหมายเสมอ
3.5 ส่วนขยายเบราว์เซอร์และการเข้าถึงข้อมูล
Volexity อธิบายว่า LONGTALE เก็บข้อมูลที่ผู้ใช้พิมพ์ Cookies ข้อมูลใน localStorage และ sessionStorage รวมถึงภาพหน้าจอที่สัมพันธ์กับเงื่อนไข ส่วน Proofpoint ใช้ชื่อ GemStone กับส่วนขยายที่วิเคราะห์ในแคมเปญ TA412 บทความนี้คงชื่อของแต่ละแหล่งไว้ และไม่สรุปว่าทุกรุ่นมีค่าแฮชหรือการตั้งค่าเหมือนกัน
เอกสาร Chrome for Developers ระบุว่าการเรียก API จัดการ Cookies ต้องขอสิทธิ์ cookies และสิทธิ์เข้าถึงเว็บไซต์ที่เกี่ยวข้อง (Host Permissions) การเห็นคำว่า cookies ใน manifest จึงต้องอ่านควบคู่กับขอบเขตเว็บไซต์ ไม่ควรสรุปว่าส่วนขยายนั้นอ่านทุกบริการได้โดยดูสิทธิ์เพียงชื่อเดียว ข้อเสนอในการตรวจคือบันทึกชื่อส่วนขยาย รหัส (Extension ID) รุ่น ตำแหน่งไฟล์ และสิทธิ์ที่ได้รับจริง แล้วเทียบกับรายการที่องค์กรอนุมัติ ชื่อแสดงผลหรือไอคอนเปลี่ยนได้ง่าย จึงควรตรวจไฟล์ manifest และโค้ดร่วมด้วย ส่วนรหัสที่ไม่อยู่ในรายการข่าวกรองยังไม่ใช่หลักฐานว่าปลอดภัย
Cookies บางรายการใช้รักษาสถานะล็อกอิน แต่ไม่ใช่ทุก Cookie เป็นข้อมูลยืนยันตัวตน เมื่อประเมินข้อมูลรั่วไหลควรแยกข้อมูลติดตามเว็บไซต์ออกจากข้อมูลที่บริการใช้ให้สิทธิ์ การพบความสามารถเก็บ Cookies จึงเป็นเหตุให้ตรวจบัญชีต่อ ไม่ใช่หลักฐานว่าบัญชีทุกบัญชีถูกนำไปใช้สำเร็จแล้ว
Service Worker ของส่วนขยายเป็นส่วนทำงานเบื้องหลังที่ตอบสนองต่อเหตุการณ์ และอาจหยุดเมื่อไม่มีงานแล้วเริ่มใหม่เมื่อมีเหตุการณ์เข้ามา เอกสาร Chrome จึงแนะนำไม่ให้พึ่งตัวแปรในหน่วยความจำเพียงอย่างเดียวสำหรับเก็บสถานะ ข้อนี้ช่วยอธิบายว่าทำไมการไม่เห็น Process ทำงานตลอดเวลาจึงยังไม่พอจะตัดส่วนขยายออกจากขอบเขตตรวจสอบ
ในทางปฏิบัติ ควรตรวจทั้งไฟล์ส่วนขยายและข้อมูลในโปรไฟล์ อย่าเปิดโปรไฟล์ต้องสงสัยเพื่อทดลองบนเครื่องทำงานปกติ เพราะอาจกระตุ้นกิจกรรมเพิ่มเติม ให้เก็บสำเนาก่อน และใช้สภาพแวดล้อมตรวจสอบที่แยกออกจากบัญชีใช้งานจริง
3.6 การแยกแคมเปญที่ใช้ชุดโจมตีร่วมกัน
- ▸ ผู้โจมตี — TA412 และชื่อที่ผู้วิจัยเชื่อมโยง ใช้ศึกษาเป้าหมายและพฤติกรรม
- ▸ ชุดโจมตี — BlueMoon ใช้เชื่อมช่องโหว่ หลายกลุ่มสามารถใช้ได้
- ▸ ส่วนขยาย — GemStone เป็นชื่อของ Proofpoint; LONGTALE เป็นชื่อในรายงาน Volexity
- ▸ ตัวโหลด — SUPERSTOMP เป็นชื่อที่ Volexity ใช้กับตัวติดตั้งส่วนขยาย
ข้อค้นพบสำคัญที่ TXEC ต้องการเน้นคือ การใช้ชุดโจมตี BlueMoon เดียวกันไม่ได้แปลว่าเป็นผู้โจมตีรายเดียวกัน การใช้โค้ดเดียวกันอาจเกิดจากการซื้อเครื่องมือ ใช้ผู้พัฒนาร่วม หรือเข้าถึงชุดที่เผยแพร่กัน จึงควรอ้างระดับความเชื่อมั่นของผู้วิจัยแทนการตั้งชื่อกลุ่มจากร่องรอยเดียว ห้ามรวม GRIMWEDGE หรือมัลแวร์ของกลุ่มอื่นเป็น TA412 เพียงเพราะใช้ชุดโจมตีเดียวกัน
ส่วนประเด็น AI ในรายงาน Proofpoint (ที่ระบุว่าอาจมีร่องรอยการใช้ AI ช่วยพัฒนาโค้ดบางส่วน) ยังเป็นข้อสันนิษฐานจากร่องรอยการพัฒนา ไม่ใช่การยืนยันว่า AI สร้างชุดโจมตีทั้งหมด สำหรับองค์กร สิ่งที่นำไปใช้ได้ทันทีคือการลดเวลาอัปเดตและเพิ่มการมองเห็นพฤติกรรมหลังเปิดเว็บ ซึ่งไม่จำเป็นต้องรอข้อสรุปเรื่องเครื่องมือที่ผู้โจมตีใช้พัฒนา
4. แหล่งข้อมูลและผลการตรวจสอบ
การวิเคราะห์ครั้งนี้อ้างอิงจากรายงานวิจัยของผู้เชี่ยวชาญ เอกสารทางเทคนิคของผู้ผลิต และเอกสารทางกฎหมาย/ภาครัฐ เพื่อให้ครอบคลุมทั้งชุดโจมตี บริบทผู้โจมตี และแนวทางรับมือ
- ▸ Proofpoint — Once in a BlueMoon (9 กันยายน 2026) — ใช้เพื่อวิเคราะห์ TA412, ชุดโจมตี BlueMoon และส่วนขยาย GemStone → ผลตรวจ: สนับสนุนลำดับโจมตีและรายการ IOC ในส่วน TA412
- ▸ Volexity — Mind the Patch Gap (9 กันยายน 2026) — ใช้เพื่อวิเคราะห์ JungleBamboo, ตัวโหลด SUPERSTOMP และส่วนขยาย LONGTALE → ผลตรวจ: พบค่า SHA-256 ของตัวโหลดและแพ็กเกจส่วนขยาย พร้อม URL และ Extension ID
- ▸ Chrome for Developers (Cookies API, Permissions API, Service Worker Lifecycle) — ใช้เพื่ออธิบายสิทธิ์ cookies และวงจร Service Worker → ผลตรวจ: อธิบายขอบเขตความสามารถของส่วนขยาย ไม่ใช่หลักฐานว่ามีการขโมยข้อมูลจริงในทุกกรณี
- ▸ Microsoft Sysmon Documentation — ใช้เพื่อกำหนด Event ที่เกี่ยวข้องกับ Process Creation และ File Creation → ผลตรวจ: ใช้เป็นพื้นฐานในการเขียน Sigma Rules ในหัวข้อที่ 6
- ▸ US DOJ / NCSC UK — ใช้เป็นบริบทประวัติและการระบุความเชื่อมโยงของ APT31 → ผลตรวจ: เป็นบริบทการระบุผู้โจมตี ไม่ใช่หลักฐานยืนยันผู้ควบคุมเหตุการณ์ปี 2026 ทุกเหตุการณ์
- ▸ YARA Docs / SigmaHQ Specification — ใช้รองรับการออกแบบต้นแบบกฎตรวจจับ → ผลตรวจ: สนับสนุนรูปแบบกฎและการตรวจแฮช ไม่ใช่การรับรองประสิทธิภาพการตรวจจับ
5. Indicators of Compromise (IOC)
IOC ชุดนี้รวบรวมจาก Public Threat Intelligence (Proofpoint — ส่วน TA412, Volexity — ส่วน JungleBamboo) ตรวจแหล่งข้อมูลวันที่ 15 กันยายน 2569 ค่าโดเมนใช้ [.] เพื่อป้องกันการคลิกโดยไม่ตั้งใจ ไม่ได้ทดสอบการเชื่อมต่อปลายทาง และไม่ถือว่าปลายทางยังอยู่ภายใต้ผู้โจมตีในปัจจุบัน ค่าแฮชต้องเทียบกับไฟล์ทั้งไฟล์ การคลาย ZIP หรือแก้เพียงหนึ่งไบต์ทำให้ค่าแฮชเปลี่ยน ตัวอย่างต่างไฟล์ไม่ควรใช้ชื่อมัลแวร์แทนกันโดยไม่มีหลักฐานชุดที่ 1: File Hashes
- ▸ driver-html.js — SHA-256:
779b3e1a470e589d492b99154ba11622fbaebb19b3de694f660c725411b7096d— แหล่งข้อมูล: Proofpoint / TA412 - ▸ ChromeUpdate.exe / msgbox.exe — SHA-256:
7d6f6dcb17a423bdd7715f8a4e34f2939501a761bc9bf7aa005f805ef1f82288— แหล่งข้อมูล: Proofpoint / TA412 - ▸ background.js — SHA-256:
353b5bd2780c1b0c07c1283d83cf16cf1e9ec226c17b2d09d56848893f9d98ee— แหล่งข้อมูล: Proofpoint / TA412 - ▸ msgbox.exe / SUPERSTOMP — SHA-256:
e2a59432ce2b0d83ded936374a11fca3d3defaf4aab90eb37fca58683eae32c0— แหล่งข้อมูล: Volexity / JungleBamboo - ▸ a001 / LONGTALE — SHA-256:
5eb5645511b00e4f4d73125654eeb3a3930fcf09c65685dc7f03f725331492e3— แหล่งข้อมูล: Volexity / JungleBamboo
✅ = CONFIRMED (ยืนยันโดยผู้วิจัยต้นทางว่าเป็นตัวอย่างของแคมเปญนี้โดยตรง) / 👁️ = OBSERVED (พบร่วมกับกิจกรรมที่เกี่ยวข้อง ต้องตรวจบริบทเพิ่มก่อนใช้ยืนยัน)
✅ [CONFIRMED / HIGH] — ไฟล์ทั้งหมดในตารางข้างต้นเป็น Exact Hash ที่ผู้วิจัยต้นทางเผยแพร่ตรงต่อแคมเปญที่ระบุในคอลัมน์แหล่งข้อมูล เหมาะสำหรับการค้นย้อนหลังหรือยืนยันไฟล์ที่เก็บเป็นหลักฐาน หมายเหตุ: แฮชของแพ็กเกจ a001 ไม่ใช่แฮชของไฟล์ JavaScript ที่อยู่ข้างใน จึงต้องเก็บชื่อไฟล์ ชนิดไฟล์ และแหล่งที่มาคู่กับค่าแฮชเสมอ
ชุดที่ 2: Domain / URL / Extension ID
- ▸ Domain —
msbenefit[.]com— Proofpoint: delivery/download; Volexity: phishing - ▸ Domain —
gitprogram[.]com— Volexity: phishing และ C2 infrastructure - ▸ URL —
hxxps://photos.msbenefit[.]com/fa/t3— Volexity: phishing URL - ▸ URL —
hxxps://proof.gitprogram[.]com/a4/j8— Volexity: phishing URL - ▸ URL —
hxxps://xyz0102.gitprogram[.]com/a001— Volexity: LONGTALE download - ▸ Extension ID —
ckiknalbeplpcpofpnabcnhjcegckfei— Volexity: ตัวอย่าง LONGTALE
👁️ [OBSERVED / MEDIUM] — Domain, URL และ Extension ID ข้างต้นควรใช้ประกอบการค้นหา ไม่ใช้บล็อกทั้งองค์กรโดยลำพัง เนื่องจากผู้โจมตีอาจเปลี่ยนแพ็กเกจหรือรหัสในภายหลังได้ การค้นจากสิทธิ์และพฤติกรรมของส่วนขยายจึงยังจำเป็นควบคู่กันไป
Threat Hunting Guidance:
- ตรวจ URL ในอีเมลและประวัติการเปลี่ยนเส้นทาง (Redirect Chain) ที่ตรงกับโดเมนในตารางข้างต้น พร้อมแยกการเปิดของระบบสแกนอัตโนมัติออกจากการเปิดของผู้ใช้จริง
- ตรวจรุ่นเบราว์เซอร์และรุ่น Windows ณ ช่วงเวลาที่ผู้ใช้เปิดลิงก์ที่ต้องสงสัย เพื่อประเมินว่าเครื่องอยู่ในช่วงมีช่องโหว่หรือไม่
- ตรวจการสร้างหรือเขียนทับไฟล์ Secure Preferences โดยโปรแกรมที่ไม่ใช่เบราว์เซอร์ในรายการที่องค์กรอนุญาต
- ตรวจรายการส่วนขยายที่ติดตั้งในทุกโปรไฟล์เบราว์เซอร์ เทียบ Extension ID, Manifest, Hash และ Install Source กับรายการที่องค์กรอนุมัติ
- ตรวจ Sign-in และ Audit Log ของบัญชีที่ใช้งานในช่วงเสี่ยง โดยเฉพาะบัญชีผู้ดูแล อีเมล และระบบเอกสาร
- ตรวจการเชื่อมต่อ DNS/Proxy ไปยังโดเมนในตาราง IOC ร่วมกับ Process ที่เกี่ยวข้องก่อนพิจารณาบล็อก
MITRE ATT&CK Mapping:
- ▸ T1189 — Drive-by Compromise: ผู้ใช้เปิดลิงก์จากอีเมลที่นำไปสู่หน้าเว็บที่ฝังโค้ดโจมตี (Initial Access)
- ▸ T1203 — Exploitation for Client Execution: ใช้ CVE-2026-85046 (V8 Type Confusion) เรียกโค้ดจากหน้าเว็บ (Execution)
- ▸ T1068 — Exploitation for Privilege Escalation: ใช้ CVE-2026-87491 ข้าม V8 Sandbox และ CVE-2026-85880 เพิ่มสิทธิ์บน Windows (Privilege Escalation)
- ▸ T1176 — Browser Extensions: ติดตั้งส่วนขยาย GemStone/LONGTALE ที่ปลอมเป็น Google Gemini เพื่อคงอยู่และเข้าถึงข้อมูล (Persistence)
- ▸ T1565 / T1539 — Data Manipulation / Steal Web Session Cookie: เก็บข้อมูลที่ผู้ใช้พิมพ์ Cookies, localStorage และ sessionStorage (Collection / Credential Access)
Attack Technique Flow: Initial Access (อีเมลพาไปยังเว็บไซต์) → Exploitation (CVE-2026-85046 V8 Type Confusion) → Sandbox Escape (CVE-2026-87491) → Privilege Escalation (CVE-2026-85880 บน Windows) → Installation (ตัวโหลด SUPERSTOMP แก้ไข Secure Preferences) → Persistence (ติดตั้งส่วนขยาย GemStone/LONGTALE) → Collection (เก็บข้อมูลพิมพ์, Cookies, Storage) → ผลกระทบต่อบัญชีที่ต้องตรวจต่อ
6. Detection Rules
หมวดนี้ประกอบด้วย YARA สองกฎสำหรับตรวจไฟล์ และ Sigma สามกฎสำหรับค้น Log ที่เกี่ยวข้องกับ BlueMoon และส่วนขยายอันตราย กฎที่ TXEC จัดทำเป็นต้นแบบสำหรับค้นหา ไม่ใช่กฎของผู้วิจัยต้นทาง และไม่ได้ผ่านการทดสอบกับตัวอย่างมัลแวร์จริง จึงยังไม่ควรใช้บล็อกอัตโนมัติ
6.1 YARA Rule: BlueMoon / GemStone Artifact Hunting
yara
rule TXEC_GemStone_Reported_Strings_Hunt
{
    meta:
        author = "TXEC"
        status = "experimental"
        scope = "Extracted JavaScript; not attribution"
    strings:
        $state = "kc_state" ascii
        $config = "portal_sync_config" ascii
        $register = "/api/extensions/register" ascii
        $cookies = "CAPTURE_COOKIES" ascii
        $storage = "CAPTURE_STORAGE" ascii
    condition:
        filesize < 10MB and
        $state and $config and
        2 of ($register, $cookies, $storage)
}
ใช้กับไฟล์ JavaScript ที่แตกแพ็กเกจแล้ว โดยค้นชุดข้อความเฉพาะที่ Proofpoint รายงาน เช่น สถานะของ GemStone และ API ลงทะเบียน ไม่ตรวจจากชื่อ Google Gemini เพียงอย่างเดียว กฎนี้ไม่ใช่ Family Signature และอาจไม่พบโค้ดที่เข้ารหัสหรือเปลี่ยนข้อความ
6.2 YARA Rule: Exact Hash Detection
yara
import "hash"

rule TXEC_JungleBamboo_Published_SHA256
{
    meta:
        author = "TXEC"
        status = "experimental"
        source = "Volexity 2026-09-09"
        scope = "Whole-file disk scan"
    condition:
        hash.sha256(0, filesize) ==
        "e2a59432ce2b0d83ded936374a11fca3d3defaf4aab90eb37fca58683eae32c0"
        or
        hash.sha256(0, filesize) ==
        "5eb5645511b00e4f4d73125654eeb3a3930fcf09c65685dc7f03f725331492e3"
}
ตรวจไฟล์ที่ตรง SHA256 ของตัวอย่าง SUPERSTOMP และ LONGTALE ที่ Volexity เผยแพร่ เหมาะกับการค้นย้อนหลังหรือยืนยันไฟล์ที่เก็บเป็นหลักฐาน กฎนี้ไม่ครอบคลุมมัลแวร์รุ่นใหม่และไม่ได้ยืนยันว่าไฟล์ถูกเรียกทำงานบนเครื่อง ต้องใช้ YARA ที่มี Hash Module และสแกนไฟล์ทั้งไฟล์ ค่าแฮชในเงื่อนไขเป็นตัวพิมพ์เล็กตามข้อกำหนดของ Module
6.3 Sigma Rule: Browser Spawning Command Tool
yaml
title: Browser Spawning Command Tool
id: 5822cc7d-ec7f-4ba4-bf3f-a0ccbc279bc1
status: experimental
description: Hunt direct browser children used for command execution
logsource:
    category: process_creation
    product: windows
detection:
    browser:
        ParentImage|endswith:
            - '\chrome.exe'
            - '\msedge.exe'
            - '\brave.exe'
            - '\vivaldi.exe'
    tool:
        Image|endswith:
            - '\cmd.exe'
            - '\powershell.exe'
            - '\curl.exe'
    condition: browser and tool
falsepositives:
    - Approved browser integrations and automation
level: medium
ค้นโปรแกรมคำสั่งที่ถูกเรียกโดยเบราว์เซอร์โดยตรง ใช้ข้อมูล Process Creation เช่น Sysmon Event ID 1 และต้องมี ParentImage กับ Image ครบถ้วน กฎนี้เห็นเฉพาะโปรแกรมลูกโดยตรง หากมีโปรแกรมอื่นคั่นกลางหรือชื่อถูกเปลี่ยนจะพลาด เมื่อพบผลให้ตาม Process Tree และการสร้างไฟล์ต่อ ก่อนตัดสินว่าเป็นการโจมตี
6.4 Sigma Rule: Non-Browser Creation of Secure Preferences
yaml
title: Non Browser Creation Of Secure Preferences
id: 12d1eb54-4bdd-4e93-9579-418b357357bf
status: experimental
description: Hunt creation or overwrite of a browser preferences file
logsource:
    category: file_event
    product: windows
detection:
    target:
        TargetFilename|endswith: '\Secure Preferences'
    browser:
        Image|endswith:
            - '\chrome.exe'
            - '\msedge.exe'
            - '\brave.exe'
            - '\vivaldi.exe'
    condition: target and not browser
falsepositives:
    - Approved profile restore and management software
level: medium
ค้นการสร้างหรือเขียนทับ Secure Preferences โดยโปรแกรมที่ไม่ใช่เบราว์เซอร์ในรายการ ใช้คัดกรองการเปลี่ยนโปรไฟล์ที่ต้องตรวจต่อ ไม่ถือว่าเกิดการติดตั้งส่วนขยายอันตรายทุกครั้ง Sysmon Event ID 11 ครอบคลุมการสร้างหรือเขียนทับไฟล์ตามที่ระบบบันทึกได้ ไม่ใช่บันทึกการแก้ทุกไบต์ งานกู้คืนโปรไฟล์และเครื่องมือดูแลเบราว์เซอร์อาจตรงเงื่อนไขโดยไม่เป็นการโจมตี
6.5 Sigma Rule: Reported LONGTALE Extension Artifact
yaml
title: File Created Under Reported LONGTALE Extension ID
id: 0d5a6f84-779e-440a-b933-cb11e61a9fb2
status: experimental
description: Hunt file creation matching a published extension ID
logsource:
    category: file_event
    product: windows
detection:
    selection:
        TargetFilename|contains: 'ckiknalbeplpcpofpnabcnhjcegckfei'
    condition: selection
falsepositives:
    - Analyst evidence copies and controlled testing
level: high
ค้นการสร้างไฟล์ในตำแหน่งที่มี Extension ID ของตัวอย่าง LONGTALE เพื่อระบุร่องรอยส่วนขยายที่ต้องตรวจต่อ ควรเชื่อมผลกับผู้สร้างไฟล์ เวลาติดตั้ง และค่าตั้งของโปรไฟล์ กฎนี้จะไม่พบไฟล์ที่มีอยู่ก่อนเริ่มเก็บ Log และอาจแจ้งเตือนจากการคัดลอกหลักฐาน ต้องตรวจไฟล์จริงและที่มาควบคู่กัน
เกณฑ์ก่อนเปิดใช้งานทุกกฎ: ตรวจรูปแบบ YAML/YARA และแปลง Sigma ด้วย Backend ที่องค์กรใช้จริง ทดสอบข้อมูลปกติ ข้อมูลจำลองที่ควรตรงกฎ และกรณีข้อมูลไม่ครบ ก่อนกำหนดระดับแจ้งเตือน ต้องบันทึกผลทดสอบและข้อยกเว้นที่มีเจ้าของ ห้ามตีความว่าไม่พบผลเท่ากับไม่เกิดเหตุ
7. ข้อเสนอแนะด้านการควบคุมความปลอดภัยและการดำเนินการต่อ
ข้อเสนอของ TXEC มุ่งหยุดการเก็บข้อมูลและจำกัดการใช้บัญชีต่อเนื่อง โดยรักษาหลักฐานที่จำเป็นและฟื้นฟูเครื่องตามความเสี่ยง ให้จัดลำดับมาตรการจากหลักฐานที่พบจริงและบริการที่ผู้ใช้เข้าถึงระหว่างช่วงเสี่ยง
⚡ ระยะเร่งด่วน: การจำกัดผลกระทบ (Containment)
- เมื่อพบหลักฐานการทำงานของโค้ดร่วมกับการเปลี่ยนโปรไฟล์หรือส่วนขยาย ให้แยกเครื่องออกจากเครือข่ายตามขั้นตอนขององค์กร โดยคงช่องทางที่ทีมตอบสนองจำเป็นต้องใช้ เก็บข้อมูลที่เปลี่ยนเร็วตามความเหมาะสมก่อนปิดเครื่อง เช่น Process การเชื่อมต่อ และผู้ใช้ที่ล็อกอิน พร้อมบันทึกเวลาที่ดำเนินการ
- จัดลำดับบัญชีที่ต้องตรวจจากบริการที่ใช้จริงในช่วงเสี่ยงและระดับสิทธิ์ เช่น บัญชีผู้ดูแล อีเมล และระบบเอกสาร หากมีเหตุให้สงสัยว่าข้อมูลเข้าสู่ระบบหรือเซสชันถูกเปิดเผย ให้ผู้ดูแลบริการยกเลิกเซสชันและเปลี่ยนข้อมูลรับรองจากเครื่องที่เชื่อถือได้ บันทึกผลที่บริการยืนยันได้และรายการที่ยังต้องตรวจต่อ
- การเข้าสู่ระบบจากประเทศใหม่อาจเกิดจาก VPN หรือการเดินทาง จึงต้องดูอุปกรณ์ เวลา รูปแบบการอ่านข้อมูล และการเปลี่ยนค่าบัญชีร่วมกัน การยืนยันการนำเซสชันไปใช้ต้องอาศัยหลักฐานของบริการนั้น ไม่ควรสรุปจากความสามารถของมัลแวร์เพียงอย่างเดียว
- ก่อนลบส่วนขยาย ให้เก็บหลักฐานและตรวจที่มาของการติดตั้งก่อน หากลบแล้วกลับมาใหม่ ต้องค้นกลไกที่นำกลับเข้ามา เช่น โปรแกรมบนเครื่อง การตั้งค่าส่วนกลาง หรือกระบวนการกู้คืนโปรไฟล์ โดยตรวจตามสิ่งที่พบจริง ไม่ถือว่าทุกช่องทางเป็นความสามารถที่พิสูจน์แล้วของแคมเปญนี้
- เมื่อไม่สามารถยืนยันความสมบูรณ์ของเครื่องได้ ให้พิจารณาติดตั้งระบบใหม่จากแหล่งที่เชื่อถือได้ และสร้างโปรไฟล์เบราว์เซอร์ใหม่ตามนโยบายองค์กร อย่านำสำเนาโปรไฟล์ต้องสงสัยกลับมาใช้ทั้งชุดโดยไม่ผ่านการตรวจสอบ
- ▸ SOC / IR — เก็บข้อมูลและแยกเครื่องตามระดับความเชื่อมั่น → หลักฐานเสร็จสิ้น: หมายเลขเหตุ เวลา ผู้เก็บ และแฮชหลักฐาน
- ▸ Identity / เจ้าของบริการ — ประเมินบัญชี ยกเลิกเซสชันและเปลี่ยนข้อมูลรับรองที่จำเป็น → หลักฐานเสร็จสิ้น: ผลยืนยันจากระบบและรายการที่ยังรอตรวจ
- ▸ Endpoint / IT — กำจัดสาเหตุ อัปเดต สร้างโปรไฟล์หรือเครื่องใหม่เมื่อจำเป็น → หลักฐานเสร็จสิ้น: ผลตรวจส่วนขยาย รุ่นซอฟต์แวร์ และ Log หลังคืนบริการ
📋 ระยะต่อเนื่อง: การเฝ้าระวังและการตรวจจับ
- จัดทำทะเบียนเบราว์เซอร์ทุกชนิดที่องค์กรใช้ รวมถึงเครื่องนอกสำนักงาน และติดตามผลอัปเดตจากรุ่นที่ทำงานจริง ไม่ใช่เพียงสถานะส่งแพ็กเกจ ควบคู่กับรายการส่วนขยายที่อนุญาตและเจ้าของการใช้งาน เพื่อให้ตรวจส่วนขยายใหม่หรือสิทธิ์ที่เปลี่ยนได้
- ให้ SOC เชื่อมการเรียกโปรแกรมจากเบราว์เซอร์ การรับไฟล์ การสร้างส่วนขยาย และการเปลี่ยน Secure Preferences ภายในช่วงเวลาที่สัมพันธ์กัน ร่วมกับ DNS/Proxy และ Log บัญชี อย่าใช้เพียงชื่อ cmd.exe, curl.exe หรือ background.js เป็นเหตุยืนยันการโจมตี
- เริ่มใช้กฎเพื่อค้นหาและทบทวนผลก่อน แล้วจึงกำหนดระดับแจ้งเตือนตามปริมาณและบริบท หากผลมาก ให้ยกเว้นเฉพาะเครื่องมือและกระบวนการที่ตรวจแล้ว หลีกเลี่ยงการยกเว้นทุกกิจกรรมของเบราว์เซอร์ เพราะจะตัดสิ่งที่ต้องการมองเห็นออกไปด้วย
- การไม่มีผลอาจเกิดจากไม่มีเหตุการณ์ ไม่มี Log หรือเงื่อนไขไม่ครอบคลุม ต้องแยกสามกรณีนี้ก่อนรายงานผู้บริหาร โดยเก็บหลักฐานว่ามีข้อมูลจากเครื่องเป้าหมายและช่วงเวลาที่ต้องการจริง เมื่อกฎพบผล ให้เปิดรายการตรวจสอบที่ระบุเครื่อง ผู้ใช้ เวลา และเหตุผลที่ตรงเงื่อนไข จากนั้นค้นเหตุการณ์ก่อนและหลังเพื่อหาต้นทาง
- เกณฑ์ยกระดับที่ TXEC เสนอคือพบร่องรอยเฉพาะร่วมกับการเรียกใช้งาน หรือพบการเปิดเว็บที่เกี่ยวข้องตามด้วยการเปลี่ยนโปรไฟล์และติดต่อภายนอก หากพบเพียงข้อมูลหนึ่งส่วน ให้เก็บสถานะ "อยู่ระหว่างตรวจสอบ" พร้อมขั้นตอนถัดไป ไม่ปล่อยให้ชื่อกฎกลายเป็นข้อสรุปของเหตุการณ์
- ▸ Browser → Command Tool — ต้องมี Image, ParentImage, เวลา และ Process GUID → ลดผลบวกลวงโดยยกเว้นงาน Automation ที่มีเจ้าของและเส้นทางชัดเจน
- ▸ การเปลี่ยนโปรไฟล์ — ต้องมีผู้สร้างไฟล์ ตำแหน่ง และเวลา → ลดผลบวกลวงโดยตรวจงานกู้คืนโปรไฟล์และเครื่องมือบริหาร
- ▸ ส่วนขยายใหม่หรือสิทธิ์เพิ่ม — ต้องมี Extension ID, Manifest, Hash, Install Source → ลดผลบวกลวงโดยเปรียบเทียบรายการอนุมัติและประวัติการเปลี่ยน
- ▸ กิจกรรมบัญชีหลังเหตุ — ต้องมี Sign-in, Audit และการอ่าน/ดาวน์โหลดข้อมูล → ลดผลบวกลวงโดยเทียบ VPN การเดินทาง และอุปกรณ์ที่ได้รับอนุญาต
🔒 ระยะยาว: Incident Playbook และการเตรียมพร้อม
Playbook ควรเริ่มได้ทั้งจากผู้ใช้รายงานอีเมลและจากการแจ้งเตือนบนเครื่อง กำหนดผู้ตัดสินใจแยกเครื่อง ผู้ดูแลบัญชี และผู้อนุมัติคืนบริการไว้ล่วงหน้า โดยบันทึกสิ่งที่ยืนยันแล้วแยกจากสมมติฐานตลอดเหตุการณ์ TXEC เสนอโครงสร้าง Playbook 6 ขั้นตอนดังนี้
- ▸ 1. รับเหตุและคัดกรอง — ผูกอีเมล URL เครื่อง ผู้ใช้ และเวลา ตรวจว่าเป็นการเปิดโดยผู้ใช้หรือระบบสแกนอัตโนมัติ → ผลลัพธ์: ขอบเขตเริ่มต้นและระดับความเชื่อมั่น
- ▸ 2. เก็บหลักฐานและจำกัดเหตุ — เก็บ Process การเชื่อมต่อ โปรไฟล์และไฟล์ก่อนแก้ไข แยกเครื่องเมื่อมีเหตุสนับสนุน → ผลลัพธ์: หลักฐานพร้อมแฮชและบันทึกการควบคุมเหตุ
- ▸ 3. ตรวจขอบเขตและบัญชี — ค้น IOC และพฤติกรรมในเครื่องอื่น ตรวจบริการที่ใช้ระหว่างช่วงเสี่ยง → ผลลัพธ์: เครื่องและบัญชีที่กระทบ พร้อมช่องว่างหลักฐาน
- ▸ 4. กำจัดและฟื้นฟู — แก้ต้นทางการติดตั้ง อัปเดต สร้างโปรไฟล์/เครื่องใหม่ตามความจำเป็น → ผลลัพธ์: ผลทดสอบและรายการตรวจคืนบริการ
- ▸ 5. คืนบริการและติดตาม — ผู้รับผิดชอบอนุมัติ ตรวจการกลับมาของ Log และร่องรอยเดิม → ผลลัพธ์: บันทึกอนุมัติ ระยะติดตามและเจ้าของงาน
- ▸ 6. สรุปบทเรียน — ทบทวนเวลาในการตรวจพบ ช่องว่าง Log สิทธิ์ส่วนขยาย และการจัดการแพตช์ → ผลลัพธ์: งานปรับปรุงที่มีเจ้าของและวันทบทวน
8. ข้อจำกัดของการวิเคราะห์
- รายงานนี้เป็นการสรุปและวิเคราะห์จาก Public Threat Intelligence (Proofpoint, Volexity, US DOJ, NCSC UK) ไม่ใช่การตรวจพิสูจน์หลักฐานดิจิทัลจากเหตุการณ์ที่เกิดขึ้นกับองค์กรใดองค์กรหนึ่งโดยตรง และไม่มีการยืนยันผู้เสียหายในไทยจากแคมเปญนี้ในแหล่งข้อมูลที่ใช้
- ชื่อ TA412, JungleBamboo และ UTA0560 เป็นชื่อที่ผู้วิจัยต่างสำนักใช้ติดตามกิจกรรมที่อาจเกี่ยวข้องกันจากการใช้ชุดโจมตี BlueMoon ร่วมกัน ไม่ควรถือว่าทั้งสามเป็นผู้โจมตีรายเดียวกัน และไม่ควรนำ Payload หลังการโจมตีของกลุ่มหนึ่ง (เช่น GRIMWEDGE ของ UTA0560) ไปสรุปเป็นของอีกกลุ่มหนึ่ง
- Sandbox Escape ไม่เท่ากับการควบคุมระบบปฏิบัติการทั้งหมด ต้องมีหลักฐานการทำงานนอกขอบเขต Renderer ประกอบก่อนสรุปว่าการโจมตีสำเร็จเต็มขั้น
- การพบสิทธิ์ cookies ใน Manifest ของส่วนขยายไม่ได้ยืนยันว่ามีการขโมยข้อมูลบัญชีทุกบัญชี ต้องตรวจ Host Permissions และหลักฐานการใช้งานจริงร่วมกัน
- ค่าแฮชต้องเทียบกับไฟล์ทั้งไฟล์ การคลาย ZIP หรือแก้เพียงหนึ่งไบต์ทำให้ค่าแฮชเปลี่ยน และ Extension ID ที่เผยแพร่อาจถูกเปลี่ยนแพ็กเกจหรือรหัสในภายหลังโดยผู้โจมตี
- ประเด็นการใช้ AI ช่วยพัฒนาชุดโจมตีที่ Proofpoint กล่าวถึงยังเป็นข้อสันนิษฐานจากร่องรอยการพัฒนา ไม่ใช่การยืนยัน
- Detection Rules ที่ให้ไว้อยู่ในสถานะ Experimental จัดทำโดย TXEC เป็นต้นแบบสำหรับค้นหา ไม่ใช่กฎของผู้วิจัยต้นทาง ยังไม่ผ่านการทดสอบกับตัวอย่างมัลแวร์จริง และไม่ควรใช้บล็อกอัตโนมัติก่อนทดสอบในสภาพแวดล้อม Lab ขององค์กร
9. วิเคราะห์ในมุมมองจาก TXEC
แคมเปญ BlueMoon เป็นตัวอย่างที่ชัดเจนของแนวโน้มที่เบราว์เซอร์กลายเป็นเป้าหมายโดยตรง ไม่ใช่เพียงช่องทางผ่านเข้าสู่ระบบปฏิบัติการอีกต่อไป ประเด็นที่ TXEC อยากเน้นย้ำเป็นพิเศษมีดังนี้
1. เบราว์เซอร์ต้องถูกนับเป็นส่วนหนึ่งของระบบที่เข้าถึงข้อมูลองค์กร ไม่ใช่เพียงหน้าต่างท่องเว็บ
การที่ผู้โจมตีเชื่อมช่องโหว่ V8 สองรายการเข้ากับการยกระดับสิทธิ์บน Windows เพื่อฝังส่วนขยายที่เก็บ Cookies และข้อมูลบัญชีได้โดยตรง แสดงว่าเบราว์เซอร์มีมูลค่าเทียบเท่าระบบงานหลักขององค์กร การอัปเดตเบราว์เซอร์และระบบปฏิบัติการให้ตรงเวลาจึงไม่ใช่งานบำรุงรักษาทั่วไป แต่เป็นการควบคุมความเสี่ยงระดับข้อมูลบัญชี
2. การแยกผู้โจมตีออกจากชุดโจมตีที่ใช้ร่วมกันเป็นทักษะที่ทีม SOC ต้องฝึกฝน
กรณี TA412 / JungleBamboo / UTA0560 แสดงให้เห็นว่าการรายงานผู้บริหารด้วยชื่อกลุ่มที่ผิดพลาดอาจนำไปสู่การประเมินความเสี่ยงและมาตรการตอบสนองที่คลาดเคลื่อน องค์กรควรฝึกทีมให้อ้างอิงระดับความเชื่อมั่นของผู้วิจัยและอ้างชื่อ Payload ที่ตรวจพบจริง แทนการรวมทุกเหตุการณ์ที่ใช้เครื่องมือคล้ายกันเป็นผู้โจมตีรายเดียว
3. Patch Gap ไม่ใช่ปัญหาที่แก้ได้ด้วยนโยบายเดียว
ช่องว่างระหว่างการแก้ไขในซอร์สโค้ดต้นทางกับการติดตั้งจริงในองค์กรเป็นความเสี่ยงที่มีอยู่โดยธรรมชาติของซอฟต์แวร์โอเพนซอร์ส องค์กรจำเป็นต้องลดเวลาระหว่างประกาศแพตช์กับการติดตั้งจริงให้สั้นที่สุด และเก็บประวัติรุ่นซอฟต์แวร์อย่างต่อเนื่อง เพื่อให้ตรวจสอบย้อนหลังได้เมื่อเกิดเหตุ
4. การตอบสนองต้องครอบคลุมทั้งเครื่อง โปรไฟล์ และบัญชี ไม่ใช่แค่การลบส่วนขยาย
เนื่องจากส่วนขยายอันตรายมีความสามารถเก็บ Cookies และข้อมูล Session การตอบสนองที่จบเพียงการลบส่วนขยายออกจากเครื่องโดยไม่ตรวจสอบและเพิกถอน Session/Token ของบัญชีที่เกี่ยวข้อง จะทิ้งช่องทางให้ผู้โจมตียังคงเข้าถึงบัญชีของเหยื่อได้ต่อไปแม้เครื่องจะสะอาดแล้ว การแก้ช่องโหว่ช่วยลดโอกาสถูกโจมตีซ้ำ แต่ไม่ได้ลบส่วนขยายหรือยกเลิกเซสชันที่อาจถูกขโมยไปแล้ว
รู้ก่อน ตรวจพบเร็ว ลดความเสียหายได้มากกว่า
🔒 เนื้อหานี้จัดทำขึ้นเพื่อสมาชิก TXEC โดยเฉพาะ
กรุณาอย่าเผยแพร่นอกแพลตฟอร์ม TXEC โดยไม่ได้รับอนุญาต
IOC และ Detection Rules สามารถนำไปใช้ในองค์กรของท่านได้โดยอ้างอิงที่มาว่า "TXEC Team" และควรทดสอบในสภาพแวดล้อม Lab ก่อนนำไปใช้งานจริงบน Production
ความคิดเห็น