
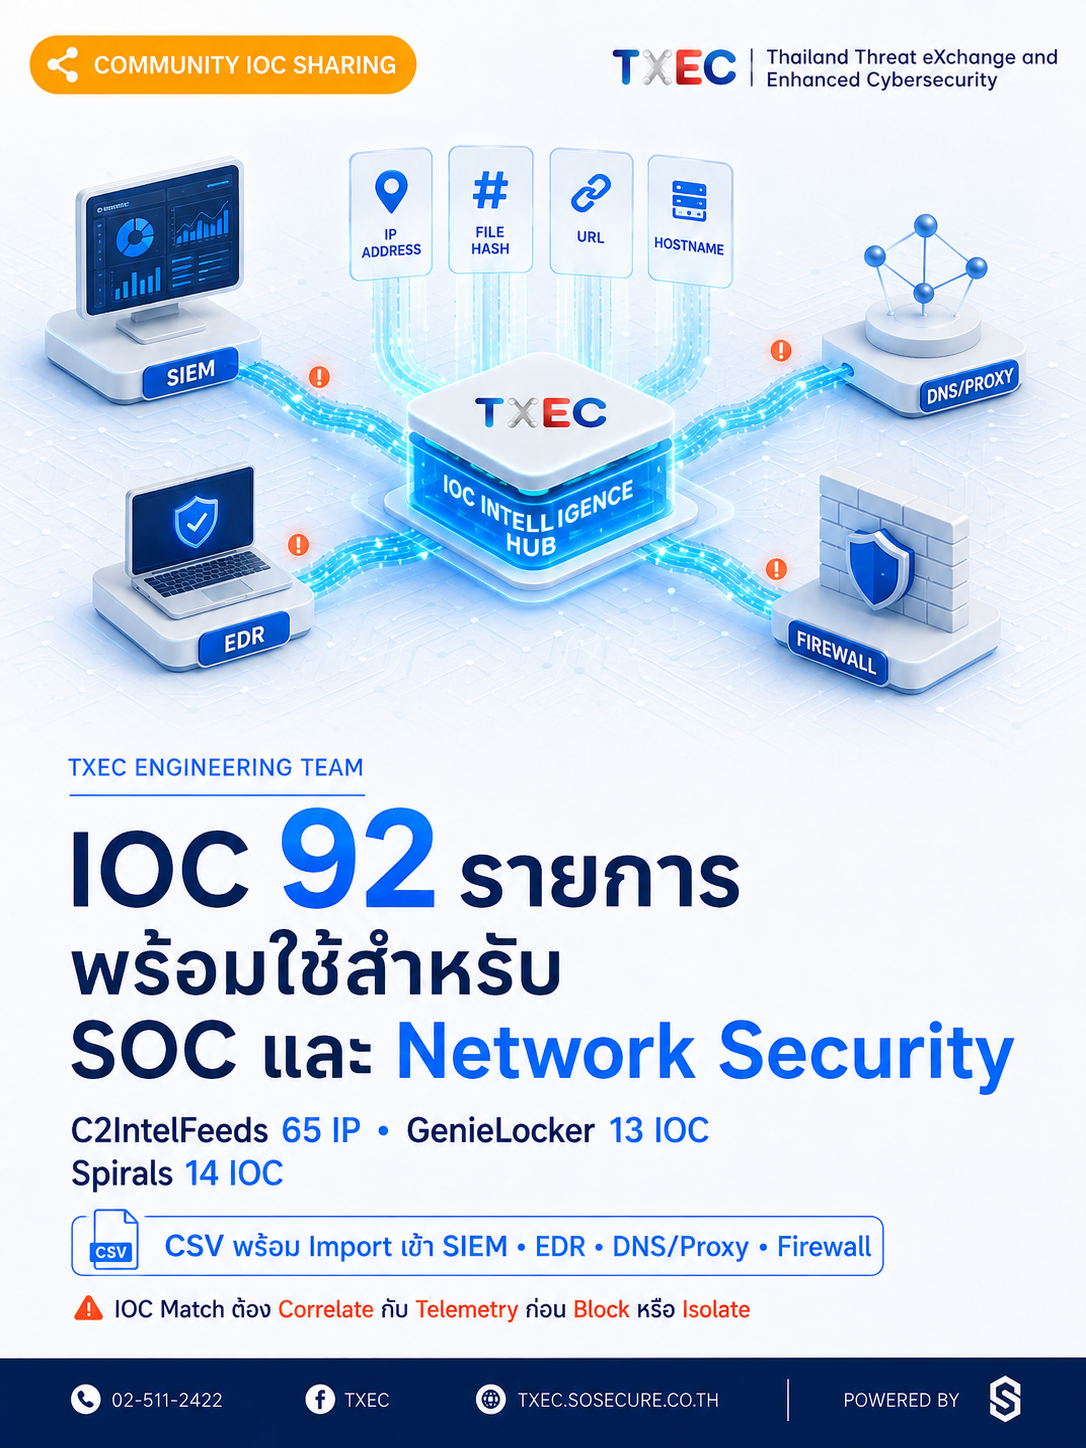
TXEC Community IOC Sharing - IOC 92 รายการสำหรับ SOC และ Network Security
ทีม Engineer ของ TXEC รวบรวม Indicators of Compromise (IOC) จำนวน 92 รายการ จากไฟล์ข้อมูลที่ได้รับเมื่อวันที่ 31 กรกฎาคม 2569 สำหรับใช้งานร่วมกับ SIEM, EDR, DNS/Proxy และ Firewall แบ่งเป็น 3 กลุ่มหลัก ได้แก่ C2IntelFeeds 65 IP, GenieLocker 13 IOC และ Spirals 14 IOC อย่างไรก็ตาม IOC Match เพียงอย่างเดียวยังไม่เพียงพอสำหรับยืนยันการติด Malware ควร Correlate กับ Process, Command Line, User, Asset Role, DNS/SNI, TLS และ Network Flow ทุกครั้งก่อนตัดสินใจ Block หรือ Isolate
เกี่ยวกับงานนี้
ทีม Engineer ของ TXEC รวบรวม Indicators of Compromise (IOC) จำนวน 92 รายการ จากไฟล์ข้อมูลที่ได้รับเมื่อวันที่ 31 กรกฎาคม 2569 สำหรับใช้งานร่วมกับ SIEM, EDR, DNS/Proxy และ Firewall แบ่งเป็น 3 กลุ่มหลัก ได้แก่ C2IntelFeeds 65 IP, GenieLocker 13 IOC และ Spirals 14 IOC อย่างไรก็ตาม IOC Match เพียงอย่างเดียวยังไม่เพียงพอสำหรับยืนยันการติด Malware ควร Correlate กับ Process, Command Line, User, Asset Role, DNS/SNI, TLS และ Network Flow ทุกครั้งก่อนตัดสินใจ Block หรือ Isolate
บทความนี้สรุปวิธีนำ IOC แต่ละกลุ่มไปใช้งาน พร้อมไฮไลต์รายการที่มีความสำคัญสูงสุด ส่วนไฟล์ IOC ฉบับเต็มทั้ง 92 รายการสำหรับ Import เข้า SIEM/EDR โดยตรง แนบมาพร้อมกันในรูปแบบ CSV
ลำดับการตอบสนองที่แนะนำ: หากพบ Hash ของ GenieLocker ให้ Isolate Host และเก็บหลักฐานทันที ส่วน C2 IP ที่มีคะแนนสูงควรทำ Temporary Block พร้อม Retrospective Hunt สำหรับ Spirals ให้เน้นตรวจ Web Server Process, Tunnel, Credential Access และพฤติกรรม Data Exfiltration
1. C2IntelFeeds — เริ่มจาก Network Activity แล้ว Pivot กลับไปหา Process
C2IntelFeeds มาจาก MISP Event ชื่อ "C2IntelFeeds feed" ซึ่งอัปเดตล่าสุดเมื่อ 21 กรกฎาคม 2569 โดย Attribute ในชุดนี้มีช่วงเวลา 26-27 มิถุนายน 2569 จึงเหมาะสำหรับใช้เป็น Blocklist แบบกำหนดอายุ (TTL) มากกว่าการตั้งเป็น Permanent Deny List ภายใน Feed แบ่งระดับความรุนแรงเป็น Critical 1 รายการ, High 2 รายการ, Medium 37 รายการ, Low 4 รายการ และ Very Low 21 รายการ
Tag ที่พบใน Feed เช่น AdaptixC2, Brute Ratel C4, Evilginx, Remcos, Viper RAT, Chaos, AsyncRAT และ DCRat ควรใช้เป็น Lead สำหรับ Threat Hunting เท่านั้น ไม่ควรใช้ยืนยัน Attribution โดยตรง
IP ที่ควรตรวจสอบก่อน (Critical/High):
- ▸ 64.89.160.44 — คะแนน 10, ระดับ Critical, Tag AsyncRAT/DCRat — บล็อกชั่วคราวและ Threat Hunt ย้อนหลัง
- ▸ 62.4.0.66 — คะแนน 7, ระดับ High, Tag AdaptixC2 — บล็อกชั่วคราวและ Threat Hunt ย้อนหลัง
- ▸ 199.101.111.52 — คะแนน 8, ระดับ High — บล็อกชั่วคราวและ Threat Hunt ย้อนหลัง
IP ระดับ Medium (คะแนน 4-6, รวม 37 รายการ) แนะนำให้สร้าง Alert และ Correlate กับ Telemetry ส่วนระดับ Low/Very Low (คะแนน 1-3, รวม 25 รายการ) แนะนำให้ Enrich ข้อมูลและ Monitor ก่อนบล็อก รายการ IP ทั้ง 65 รายการพร้อม Score และ Response Guidance ครบถ้วนอยู่ในไฟล์ CSV แนบท้าย
แนวทาง Threat Hunting ที่นำไปใช้ได้จริง:
- ▸ เริ่มจาก Outbound Flow ที่เชื่อมต่อไปยัง IP ในรายการ แล้วใช้ EDR ตรวจหา PID และ Process Owner ของเครื่องต้นทาง
- ▸ ตรวจสอบ Parent-Child Process Chain พร้อม Review Command Line, Working Directory, Digital Signature และค่า SHA-256
- ▸ ตรวจ DNS/SNI, Destination Port, TLS Fingerprint, Session Duration และ Bytes In/Out เพื่อหาลักษณะ Beaconing
- ▸ ตรวจ Persistence เช่น Service, Scheduled Task, Autorun หรือ Startup Item ที่ทำให้เกิดการเชื่อมต่อซ้ำ
- ▸ หากพบ Process จาก AppData, Temp, Downloads หรือ User-writable Path เชื่อมต่อกับ C2 IP ให้ Isolate Host ตามหลักฐานที่พบ และขยาย Scope ไปยัง Endpoint อื่น
2. GenieLocker — เมื่อ Hash Match ให้เริ่ม Incident Response จาก Process Tree
ชุด GenieLocker ประกอบด้วย File Hash 12 รายการ ระดับ Critical คะแนน 10 และ IPv4 1 รายการ ระดับ Low คะแนน 3 โดยทั่วไป File Hash มีน้ำหนักมากกว่า Network IOC สำหรับการยืนยันไฟล์ที่รู้จัก ควรใช้ SHA-256 เป็นหลัก ส่วน SHA-1 และ MD5 ใช้สำหรับ Correlation กับ Legacy System และยืนยันซ้ำด้วย SHA-256 เมื่อทำได้
Metadata ในชุดนี้มี Detection Name ในกลุ่ม Ransomware/Filecoder แต่ไม่ควรสรุป Platform หรือพฤติกรรมเฉพาะจาก Antivirus Detection เพียงรายการเดียว รายการ Hash และ IP ทั้ง 13 รายการอยู่ในไฟล์ CSV แนบท้าย
เมื่อพบ Hash Match ควรดำเนินการดังนี้:
- ▸ Isolate Host และเก็บ Process Tree, Command Line, Execution User, Working Directory และ Network Socket ก่อน Terminate Process หากนโยบาย Incident Response อนุญาต
- ▸ ตรวจ File Creation/Rename จำนวนมาก, File Share Access, Remote Session และ Privileged Account Activity เพื่อประเมินขอบเขตผลกระทบ
- ▸ ตรวจ Service, Scheduled Task, Autorun และ Startup Item ที่ถูกสร้างใกล้กับช่วงเวลาที่ไฟล์ Execute
- ▸ Hunt หา Hash เดียวกัน รวมถึง Parent Process และ Command Line Pattern เดียวกันในทุก Endpoint
- ▸ ตรวจ Backup, Immutable Backup และ File Share ที่ Account หรือ Host ดังกล่าวเข้าถึง ก่อนเริ่ม Recovery
3. Spirals — ตรวจ Web Shell, Tunnel และ Lateral Movement ร่วมกับ IOC
ชุด Spirals ประกอบด้วย Hash 9 รายการ, IPv4 1 รายการ, URL 2 รายการ และ Hostname 2 รายการ ไฟล์ต้นทางไม่ได้ระบุ Score หรือ Severity แยกรายตัว แต่ Event Tag มีข้อมูลที่เกี่ยวข้องกับ ASP.NET Web Shell, Chisel, Reverse SOCKS, Cloudflare Tunnel, Credential Dumping, Lateral Movement, Rust-based Ransomware และ Double Extortion จึงควรใช้ IOC เหล่านี้เป็น Pivot ร่วมกับ Telemetry จากระบบ มากกว่าการ Block แบบตรงไปตรงมา รายการ IOC ทั้ง 14 รายการอยู่ในไฟล์ CSV แนบท้าย
แนวทางตรวจสอบ Process:
- ▸ ตรวจ IIS/ASP.NET Web Root ว่ามีไฟล์ .aspx ถูกเพิ่มหรือแก้ไขหรือไม่ พร้อม Correlate Web Request, Application Pool Identity, Web Root Change และ Child Process ของ w3wp.exe
- ▸ ตรวจ Process ที่เปิด Long-lived Outbound Connection, Local Listener หรือมีพฤติกรรม SOCKS/Port Forward จาก Server
- ▸ ตรวจ Credential Access ที่อยู่นอก Baseline, Privileged Account Logon และกิจกรรม RDP/SMB ที่เกิดตามมา
- ▸ ตรวจ Archive/Staging Process, File Access Burst และ Bulk Egress ก่อนช่วงที่เริ่มเข้ารหัสไฟล์
- ▸ ไม่ควรตั้ง Rule จาก Process Name เพียงอย่างเดียว เนื่องจาก w3wp.exe, PowerShell, Command Shell และ Archive Utility อาจเป็นการใช้งานปกติ ควรยกระดับเมื่อพบสัญญาณสนับสนุนอย่างน้อยสองรายการร่วมกัน
การนำ IOC ไปใช้กับระบบตรวจจับ
- ▸ ใช้ SHA-256 กับ EDR/AV Detection เป็นหลัก ส่วน SHA-1 และ MD5 ใช้เสริม Correlation
- ▸ ใช้ IP, Hostname และ URL กับ DNS, Proxy, Firewall และ NetFlow โดยกำหนด TTL และ Review ก่อนต่ออายุรายการ
- ▸ ตั้ง Alert โดย Correlate IOC Match กับ Process Context แทนการใช้ Rule แบบ Destination-only
- ▸ เก็บ False Positive, Business Impact และ Evidence ที่พบ เพื่อนำไป Tune Rule ให้เหมาะกับ Environment ของแต่ละองค์กร
- ▸ เปิด URL หรือรันไฟล์ตัวอย่างเฉพาะใน Sandbox หรือ Isolated Environment เท่านั้น
ข้อจำกัดของข้อมูล
ข้อมูลชุดนี้อ้างอิงจากไฟล์ CSV ที่ได้รับเมื่อวันที่ 31 กรกฎาคม 2569 จึงไม่สามารถยืนยันได้ว่า IOC ทุกรายการยัง Active อยู่ในปัจจุบัน ก่อน Block ใน Production ควรตรวจสอบเทียบกับ Internal Telemetry และ Threat Intelligence จากแหล่งอื่นเสมอ เพื่อลดผลกระทบต่อบริการที่ใช้งานจริง โดยเฉพาะ IP ในกลุ่ม C2IntelFeeds ที่มี Attribute ย้อนหลังถึงปลายเดือนมิถุนายน 2569 ซึ่งควรใช้เป็น Blocklist แบบกำหนดอายุมากกว่า Permanent Deny List
ไฟล์ IOC ฉบับเต็มสำหรับ Import เข้าระบบ
เพื่อให้ทีม SOC และ Network Security นำไปใช้งานได้ทันที ทีม TXEC จัดทำไฟล์ CSV แนบท้ายบทความนี้ ประกอบด้วย IOC ครบทั้ง 92 รายการ พร้อม Type, Score/Severity และ Response Guidance ต่อรายการ พร้อม Import เข้า SIEM, EDR, DNS Security หรือ Firewall ได้โดยตรง
รู้ก่อน ตรวจพบเร็ว ลดความเสียหายได้มากกว่า
[ แหล่งอ้างอิง: TXEC Engineering Team — รวบรวมจาก MISP C2IntelFeeds, GenieLocker และ Spirals Threat Intelligence Feed ]